GitLab CVE-2026-97229 긴급 패치: 영향 버전과 관리자 대응 총정리
이 기사는 2026년 10월 15일 확인한 공식 문서를 바탕으로 한 정보 제공용 초안이며, 운영 환경의 최종 패치 여부나 실시간 공격 여부를 보증하지 않습니다.
GitLab이 CVSS 10.0의 보안 취약점을 수정하는 긴급 업데이트를 배포했다. 어떤 설치가 영향받는지, 공격 전제는 무엇인지, 관리자가 어떤 순서로 조치할지 사실과 조건을 나누어 살펴본다.
무엇이 문제인가: CVSS 10.0의 의미
2026년 10월 12일 GitLab은 CE와 EE 제품의 보안 패치 버전 19.4.2, 19.3.5, 19.2.8을 공개했다. 특히 GitLab CVE-2026-97229는 GitLab CI/CD 정규식 컴파일러에서 악의적으로 구성된 정규식의 검증 문제로 발생하는 정수 오버플로 관련 취약점이다. 조건이 충족되면 공격자가 서버에서 임의 코드를 실행할 가능성이 있다고 GitLab은 설명한다. GitLab 원격 코드 실행 취약점의 공식 평가는 GitLab CVSS 10.0(Critical)이다. 이 수치는 심각도 평가이지 모든 설치 환경에서 즉시 공격이 성공한다는 의미는 아니다. 관리자는 버전 확인과 패치를 최우선으로 해야 한다.
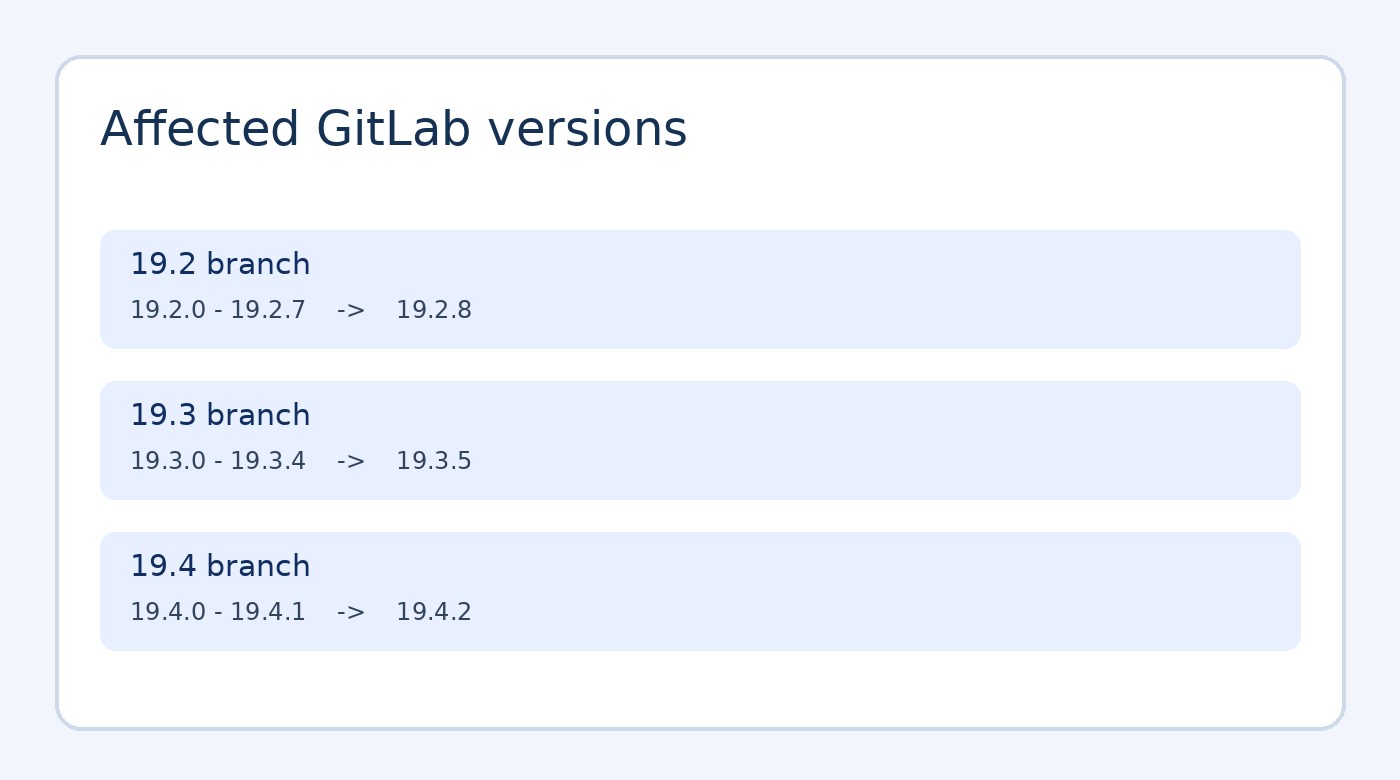
취약한 버전과 수정 버전 매핑
GitLab 19.4.2 보안 패치는 19.4.0~19.4.1 설치를 대상으로 하며, 19.3 계열은 19.3.5, 19.2 계열은 19.2.8이 수정 버전이다. 검색 중 보이는 GitLab 영향 버전 19.3.5라는 표현은 주의해서 해석해야 한다. 19.3.5는 취약 버전이 아니라 19.3 계열의 패치 버전이다. GitLab 공식 공지에 따르면 19.3.4에는 Ona 연동 시 MR 페이지 오류도 있어 19.3.5에서 수정되었다. CVE-2026-97229 패치 버전 확인 방법은 관리 콘솔의 설치 버전을 먼저 확인하고 아래 표의 영향 범위와 비교한 후 공식 릴리스 노트에서 최신 보안 패치를 확인하는 것이다.
| 버전 계열 | 취약 범위 | 수정 버전 |
|---|---|---|
| 19.2 | 19.2.0 ~ 19.2.7 | 19.2.8 |
| 19.3 | 19.3.0 ~ 19.3.4 | 19.3.5 |
| 19.4 | 19.4.0 ~ 19.4.1 | 19.4.2 |
미인증 RCE라는 평가와 실제 공격 조건
보안 공지에서는 특정 조건에서 미인증 사용자가 악성 정규식을 담은 CI/CD 설정을 통해 임의 코드를 실행할 가능성을 언급한다. 그러나 독립 연구자가 공개한 검증 경로에는 공격자가 악성 CI/CD 구성을 저장소에 배치할 수 있는 수단이 필요했다. '미인증'을 '인터넷에 노출된 모든 GitLab 인스턴스가 아무 전제 없이 즉시 공격된다'는 뜻으로 확대 해석하면 안 된다. 반대로 이러한 조건이 있다고 해서 패치를 미룰 이유도 없다. 프로젝트 공개 범위와 저장소 쓰기 권한, 외부 기여 설정을 함께 점검해야 한다.
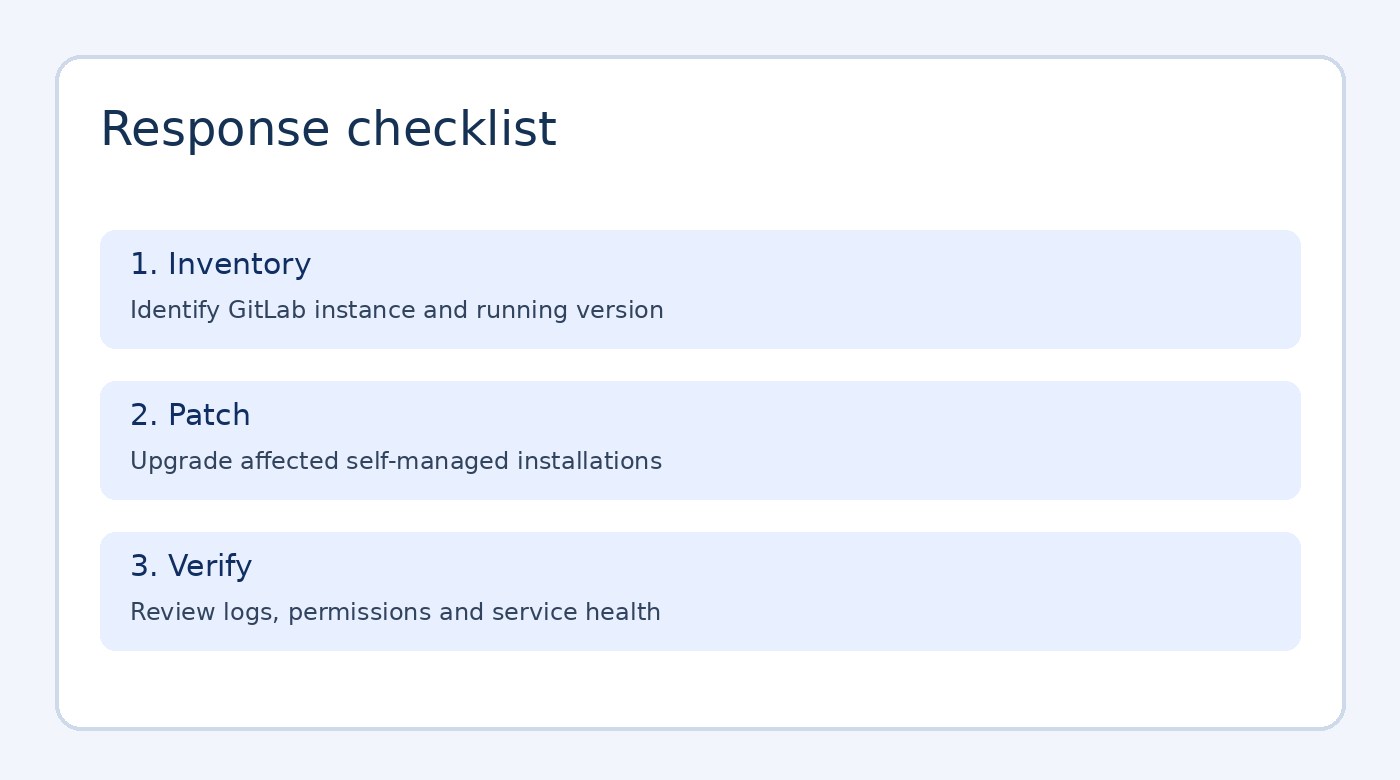
Self-managed와 GitLab.com·Dedicated 대응 구분
GitLab 자체 운영 서버 보안 업데이트의 우선순위는 자산 목록 확인, 설치 버전 대조, 백업 및 유지보수 창 확보, 공식 패치 적용, 서비스 정상성 점검이다. 패키지 기반과 Helm·소스 설치는 절차가 달라 공식 설치 방식별 문서를 확인해야 한다. GitLab은 GitLab.com에 이미 수정이 적용됐으며 GitLab Dedicated 고객에게 별도 조치는 필요 없다고 안내했다. 이 발표는 2026년 10월 12일 공식 공지를 기준으로 한다. 회사 내부 CI 러너나 연결 시스템의 별도 정책까지 자동으로 안전하다고 보장하지는 않는다.
임시 완화와 패치 이후 점검
GitLab 취약점 임시 완화 방법으로 공개 프로젝트에 대한 익명 접근을 재검토하고 신뢰하지 않는 사용자의 저장소 쓰기 권한을 제한할 수 있다. 이런 조치는 공개된 공격 경로의 일부 노출을 줄이는 방어책이지 취약점 수정 자체를 대신하지 않는다. 업데이트 후 관리자는 GitLab 앱 버전을 다시 확인하고 CI/CD 파이프라인 실행, 로그, 접근 권한과 백업 복구 가능성을 환경에 맞춰 점검해야 한다. 2026년 10월 13일 보도에서 공개된 검증 코드의 존재는 언급됐지만 그 자체만으로 실제 대규모 악용이 확인된 것은 아니다. 현재 악용 여부는 운영 로그와 최신 보안 공지를 별도로 확인해야 한다.
관리자 FAQ
취약점은 어디에서 발생하며 위험도는?
CI/CD 정규식 컴파일러 정수 오버플로에 따른 RCE 가능성이며 CVSS 10.0이다.
어떤 버전이 취약하고 어떤 버전으로 패치해야 하나?
19.2/19.3/19.4 각 브랜치에서 19.2.8·19.3.5·19.4.2 이상으로 업데이트한다.
인증 없이 바로 공격 가능한가?
공식 평가는 미인증 RCE지만 실증된 공격 경로에는 악성 CI/CD 설정 배치 수단이 필요하다.
자체 운영과 GitLab.com 운영자는 어떻게 대응해야 하나?
자체 운영 인스턴스를 우선 업데이트하고, GitLab.com과 Dedicated는 제공사 공지대로 구분한다.
업데이트 전에 취할 수 있는 임시 조치와 주의점은?
익명 접근과 미신뢰 쓰기 권한을 제한하되 이는 패치 대체가 아니며 악용 확인 여부는 별도 점검한다.